Un service de DigiSôter
Votre entreprise est-elle prête à encaisser une cyberattaque ?
Un diagnostic de direction, mené par un CISO expérimenté. En une semaine, vous savez où vous en êtes et par quoi commencer.
Sans engagement sur la suite. Sans jargon. Un rapport remis dans la semaine, présenté et discuté personnellement avec vous.
Trois questions que tout dirigeant devrait pouvoir répondre
Une cyberattaque n'est pas un problème informatique. C'est un arrêt d'activité : production interrompue, paiements détournés, données clients compromises. Souvent via un fournisseur ou un prestataire.
Si nos systèmes s'arrêtent demain matin, combien de jours tenons-nous ?
Qui décide quoi, et dans quel ordre, en cas d'incident ?
Que nous demandent réellement nos clients, nos assureurs et la loi (NIS 2) ?
Si une seule de ces réponses vous échappe, ce diagnostic est fait pour vous.
Le diagnostic
Diagnostic « Vulnérabilités, Risques & Priorités »
Un diagnostic de direction, pas un audit technique. Un échange avec vous, des entretiens avec vos responsables des opérations et de l'IT, l'examen de l'essentiel, puis un plan d'actions priorisé que vous pouvez lire et décider. Votre métier est de diriger l'entreprise, pas d'en être le responsable cybersécurité. Vos priorités cyber, noir sur blanc, en une semaine.
La cartographie de vos risques
Vos processus, vos équipes, vos systèmes et vos dépendances, avec les conséquences concrètes pour l'activité.
Trois priorités urgentes au maximum
Classées par impact, avec la raison de cet ordre.
Un plan d'actions simple et proportionné
Des mesures rapides à mettre en place, même sans urgence.
Une feuille de route claire
Si nécessaire, pour les améliorations de fond.
Une restitution en direct
Avec vous, et votre comité de direction si vous le souhaitez, pour décider de la suite.
Le diagnostic donne une vision claire de vos principales expositions. Il ne prétend pas tout détecter et ne comprend pas la mise en œuvre : il vous permet de décider, en connaissance de cause.
Pour qui
Pour les dirigeants qui portent la responsabilité sans avoir l'expertise à côté d'eux.
- PME de 50 à 500 personnes, sans responsable sécurité en interne.
- Entreprises dont l'activité s'arrête si l'informatique s'arrête.
- Fournisseurs de grands groupes, interrogés sur leur niveau de sécurité.
- Dirigeants confrontés aux questions NIS 2 de leurs clients ou de leurs assureurs.
Ce n'est pas
- Ce n'est pas un test d'intrusion.
- Ce n'est pas un audit de 200 pages.
- Ce n'est pas un argumentaire de vente d'outils.
Déroulement
Le déroulement de la semaine
Trois moments, peu de temps de votre côté. Votre métier est de diriger l'entreprise, pas d'en être le responsable cybersécurité.
Étape 1
Un échange personnel avec vous
Une heure : qu'est-ce qui compte vraiment pour votre activité.
Étape 2
Des entretiens individuels
Avec vos responsables des opérations et de l'IT.
Étape 3
Le rapport, dans la semaine
Présenté et discuté personnellement avec vous, et votre comité de direction si vous le souhaitez.
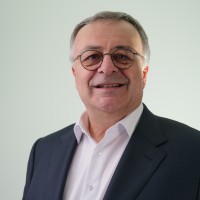
Qui mène le diagnostic
Philippe Cornette
- Belgian CISO of the Year 2025.
- RSSI d'un groupe industriel de 7 000 personnes.
- Trente ans de direction IT et d'entreprise.
DigiSôter accompagne des grandes entreprises en Belgique et en France, et élargit son offre aux PME.
Tarif
Votre investissement
5 000 € HTVA
Diagnostic, rapport et restitution inclus. Sans engagement sur la suite.
- Le diagnostic
- Le rapport écrit
- La restitution en direct
Un seul prix, tout compris. Vous savez à l'avance ce que cela coûte.
FAQ
Questions fréquentes
Contact
Parlons-en
Trente minutes au téléphone suffisent pour savoir si ce diagnostic a du sens chez vous.
Choisir un créneau
Un appel de 30 minutes, sans engagement.
L'agenda ne s'affiche pas ? Ouvrir l'agenda dans un nouvel onglet.
Ou m'écrire
Réponse sous 24 heures ouvrables. Par téléphone au +32 478 40 30 12 ou par e-mail à philippe.cornette@digisoter.com.